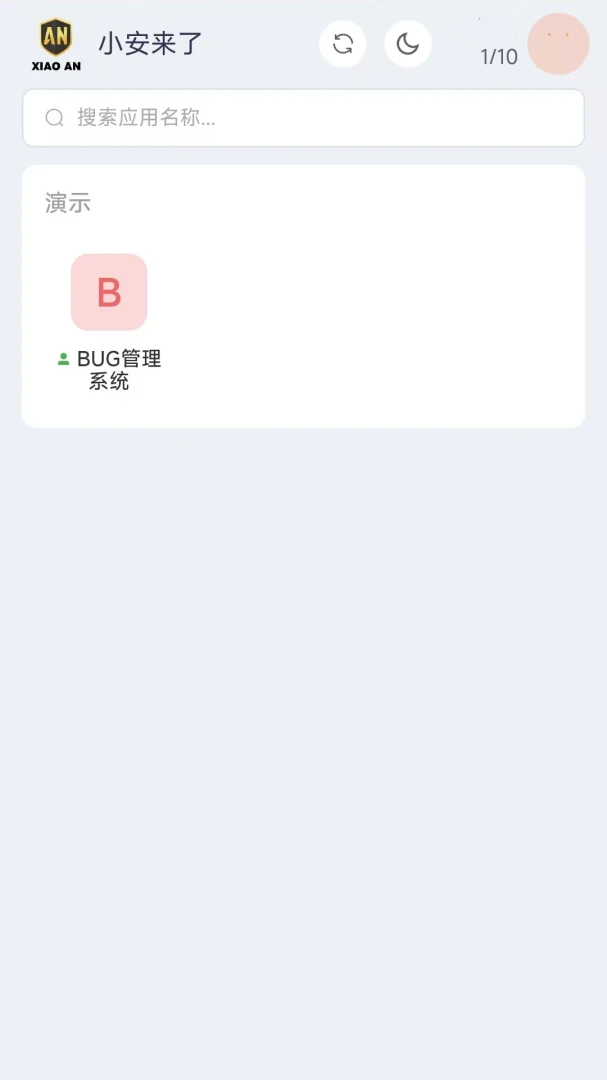
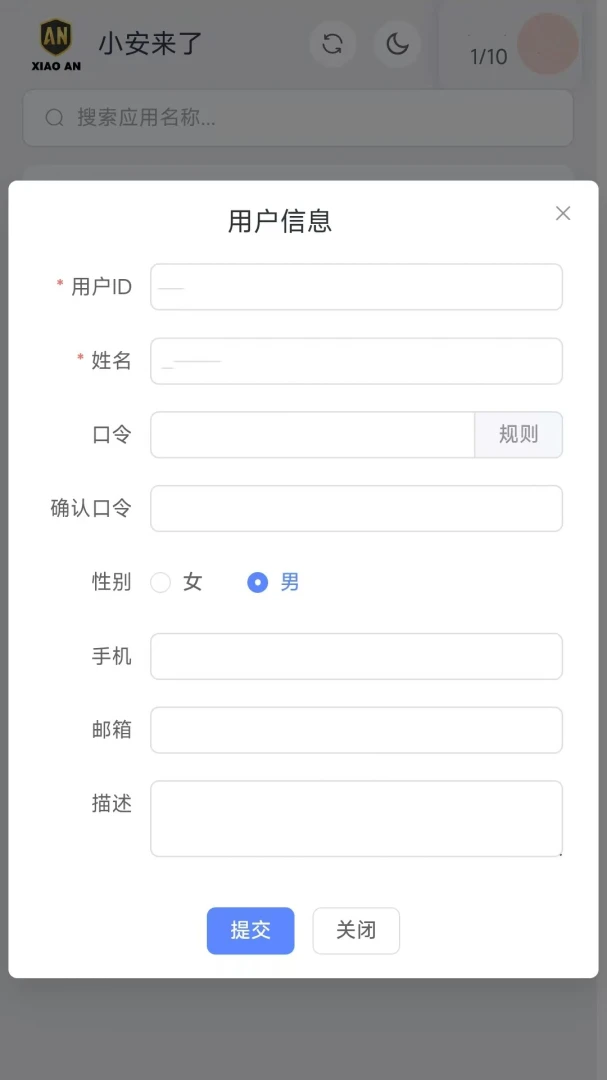


小安一体化主动隐形安全防护系统是一款面向政府、金融、大型企业及高校等关键行业的主动隐形安全解决方案,旨在解决多业务系统的统一安全访问与管理难题。它采用无TCP端口暴露技术,仅限专用安全浏览器通过私有加密协议接入,彻底杜绝网络扫描与攻击。系统集成账号管理、身份认证、授权控制与完整审计的全栈4A能力,全面满足等保合规要求。基于STS内核沙箱技术,实现访问环境与本地系统完全隔离,阻断恶意代码渗透。支持基于用户、时间、IP等多维策略的界面级权限控制,落实最小权限原则。内置防调试、防拍照机制,支持页面数字水印,有效追溯截图与拍照行为,为关键业务系统提供全方位的隐形安全防护。

系统颠覆传统VPN或防火墙的暴露式防护逻辑,采用无TCP端口暴露技术。业务系统在网络上完全“隐身”,只有通过专用安全浏览器并依托私有加密协议才能建立连接。这意味着黑客无法通过端口扫描发现目标,从根源上杜绝了网络攻击面,特别适合对安全性要求极高的政务、金融内网环境。

平台深度融合账号管理、身份认证、授权控制与完整审计能力。管理员可集中管控所有业务系统的访问权限,实现单点登录与细粒度授权。所有操作行为均被完整记录,满足等保合规对审计日志的严格要求,让每一次访问都有迹可循,极大降低内部误操作与权限滥用风险。
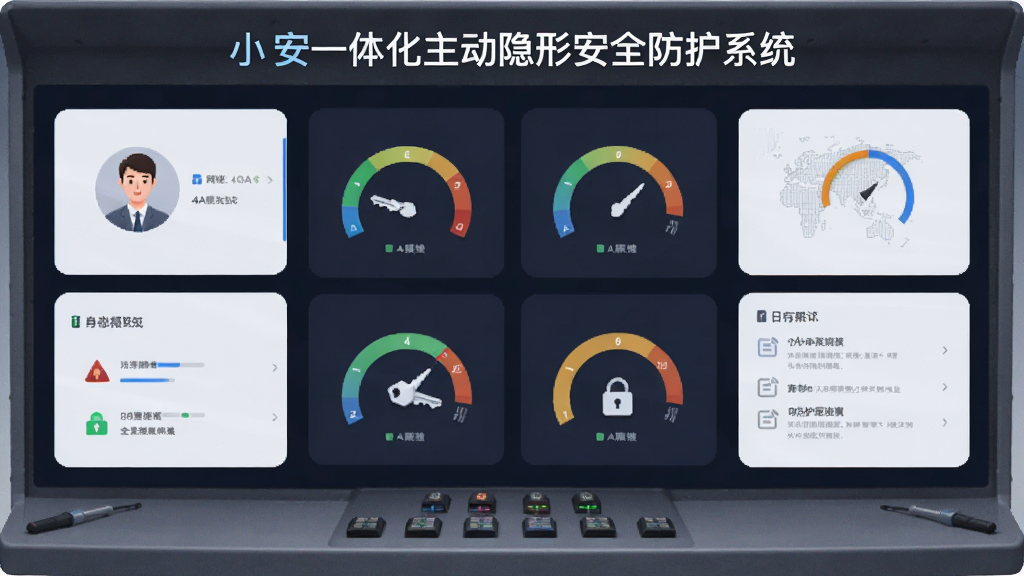
基于STS内核沙箱技术,系统在访问业务系统时,会自动创建一个完全隔离的虚拟环境。所有操作均在沙箱内完成,本地文件系统、注册表及硬件资源均不可见。即使访问的页面含有恶意代码,也无法穿透沙箱渗透至本地,为用户终端构建立体化的最后一道防线。
支持基于用户身份、访问时间、来源IP、设备类型等多维条件组合的策略配置。权限控制可精细至界面按钮与菜单级,确保每个用户仅能访问其职责范围内的功能模块。这种动态授权机制有效防止了横向越权与数据泄露,让安全管理更加灵活精准。
系统内置防调试、防拍照机制,并对敏感页面自动叠加不可见或可见的数字水印。一旦发生截图或拍照泄密事件,可通过水印信息精准追溯至具体用户、时间与IP地址,形成强大的威慑力,保障核心数据资产的安全。
1. 首先,请在本页面点击下载按钮,获取小安一体化主动隐形安全防护系统的APK安装包文件。
2. 下载完成后,在手机文件管理器中找到该APK文件,点击进行安装。若系统提示“禁止安装未知来源应用”,请前往手机设置中的安全选项,开启允许安装未知来源应用权限。
3. 安装过程中,请耐心等待进度条完成,切勿点击取消。安装完成后,桌面会出现软件图标。
4. 首次打开软件,系统可能会请求网络、存储等必要权限,请务必全部允许,否则会影响安全浏览器的正常功能。
5. 进入软件后,根据单位管理员提供的服务器地址与账号信息进行配置,即可开始安全访问内部业务系统。
小安一体化主动隐形安全防护系统非常安全。它采用无TCP端口暴露技术,从网络层就杜绝了扫描攻击;同时利用内核级沙箱隔离技术,将访问环境与本地系统完全隔离,恶意代码无法渗透。此外,系统还具备防调试、防拍照和数字水印溯源能力,并满足等保合规要求。只要您从官方渠道下载并妥善保管账号,即可放心使用。
该系统主要用于解决政府、金融、大型企业及高校多业务系统的统一安全访问与管理难题。具体作用包括:实现业务系统隐身,防止网络攻击;提供统一的4A身份认证与授权,简化管理;通过沙箱隔离保护终端安全;利用细粒度权限控制落实最小权限原则;以及通过审计与水印实现防泄密溯源。它是关键行业远程办公与内网访问的安全基石。
| 功能模块 | 操作说明 | 核心亮点 |
|---|---|---|
| 主动隐形接入 | 打开专用安全浏览器,输入管理员分配的接入地址,点击连接即可。 | 无TCP端口暴露,业务系统对公网完全隐身。 |
| 统一身份认证 | 使用分配的账号密码或动态令牌进行登录,支持单点登录。 | 全栈4A能力,集中管控,满足等保合规。 |
| 沙箱隔离访问 | 登录后所有操作均在隔离环境中进行,本地文件无法被读取。 | STS内核沙箱,阻断恶意代码渗透。 |
| 细粒度权限 | 管理员在后台配置策略,用户端根据策略显示或隐藏对应功能按钮。 | 基于用户、时间、IP多维管控,落实最小权限。 |
| 防泄密溯源 | 访问敏感页面时自动添加水印,截图或拍照行为会被记录。 | 防调试、防拍照,数字水印精准追溯。 |

| 软件名称 | 功能优势 | 评分 |
|---|---|---|
| 安卓企业移动管理平台 | 设备管控与数据隔离 | ★★★★☆ |
| 网络隔离卡 | 物理隔离内外网 | ★★★★☆ |
| 加密通信软件 | 端到端加密传输 | ★★★★★ |
| 数据防泄露系统 | 敏感内容识别与阻断 | ★★★★☆ |
| 零信任安全网关 | 持续验证动态授权 | ★★★★★ |
查看全文
 Windows 10
鹿谷社区app官方下载正版 实用工具37.2M 中文 v3.0.5安卓版 26-09-15
下载
荣耀应用市场(荣耀应用商店)app最新版2026 实用工具41.8M 中文 v16.1.8.305安卓版 26-09-09
下载
lightroom安卓版中文版最新版正版 实用工具104.5M 中文 v11.5.22手机版 26-09-15
下载
APKPure安卓版下载安装最新版 实用工具22.8M 中文 v3.20.7803手机版 26-09-04
下载
oppo游戏中心app官方最新版2026 实用工具51.0M 中文 v17.0.1安卓版 26-05-14
下载
Scene骁龙工具箱最新版 实用工具7.2M 中文 v9.4.17 Alpha安卓版 26-09-08
下载
蓝河工具箱官方下载2026最新版 实用工具4.5M 中文 v6.14.1 安卓版 26-09-10
下载
准星助手官方下载正版(准星精灵) 实用工具6.7M 中文 v4.5最新版 26-07-28
下载
老外管理器蓝色版本(ZArchiver Pro) 实用工具5.4M 中文 v1.0.11 安卓版 26-09-11
下载
小小电脑app下载安装最新版 实用工具964.9M 中文 v4.2.3安卓版 26-09-10
下载
vivo浏览器最新版本官方版本(Browser) 实用工具202.8M 中文 v30.8.0.2最新版 26-09-10
下载
HappyMod游戏盒中文最新版本2026 实用工具20.0M 中文 v3.4.1安卓汉化版 26-08-10
下载 下载
 软鸭社区app官方手机版
 Lightroom修图软件安卓最新版2026
 lr安卓中文版下载最新版(Lightroom)
 谷歌输入法下载官方正版2026安卓版(gboard)
 gboard输入法下载官方安卓版
 google map安卓版下载官方最新版(谷歌地图)
 GameViewer远程下载安卓最新版
 egshig蒙古音乐下载安装官方最新版
 微软云游戏平台官方下载2026最新版(Xbox Game Pass)
 Xbox软件安装2026最新版
 lookus软件安卓最新版2026
 无限制ai聊天
 纯净版小说阅读软件推荐
 捕鱼类游戏排行榜
 AI聊天软件推荐
 安卓翻译软件推荐免费版
 学习软件app推荐